
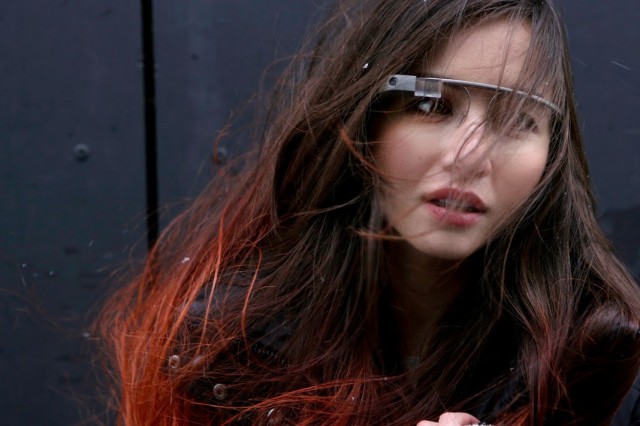
Brýle Google Glass se potýkají s prvním bezpečnostním problémem. Lze je totiž hacknout díky zneužití chyby v Javascriptu. To pak umožní útočníkovi spustit libovolný vlastní kód.
Zdroj této zranitelnosti sahá až do druhé poloviny loňského roku. Tehdy byla bezpečnostními výzkumníky objevena možnost zneužití chyby v Javascriptu v aplikacích kompilovaných na API Androidu 4.1 Jelly Bean. Konkrétně se jedná o funkci addJavascriptInterface ( ). Ta byla navržena k zpřístupnění Java kódu k Javascriptu s omezeném přístupem. Avšak v API 16 a nižší to nefunguje tak, jak by mělo. Chcete-li této funkce využít, stačí aby aplikace použila funkci WebView a pak již jen spustila škodlivý kód přes zmiňovanou funkci.
Jelikož brýle Glass běží právě na Androidu 4.1 Jelly, funguje na nich i tato chybička, a to i na nejnovější verzi softwaru Google Glass XE12. Uvidíme, zda ji Google do finální prodejní verze zacelí.
Zdroj: androidauthority.com
 Získejte Dotekománie Premium
Máte na mobilu permanentně zapnutý tmavý režim (Dark Mode)?
Miroslav Růžička

Senior Editor zaměřující se primárně na recenze, tvorbu obsahu na sociální sítě a náš podcast PZL. Nadšenec do moderních technologií, který na našem webu působí již od roku 2013. Mobilní telefony ho ale zajímají již od dětství.
Nahlásit chybu v článku


Komentáře